Kontaktformular schützen — die Kurzfassung
Suchen Sie unten Ihre Plattform und folgen Sie den Schritten. Bei den meisten Baukästen ist das eine Einstellung, für die Sie bereits bezahlen, und sie dauert etwa zwei Minuten. Nur selbst gebaute Formulare brauchen echte Arbeit — und dort steht klar, welchen Teil die meisten falsch machen.
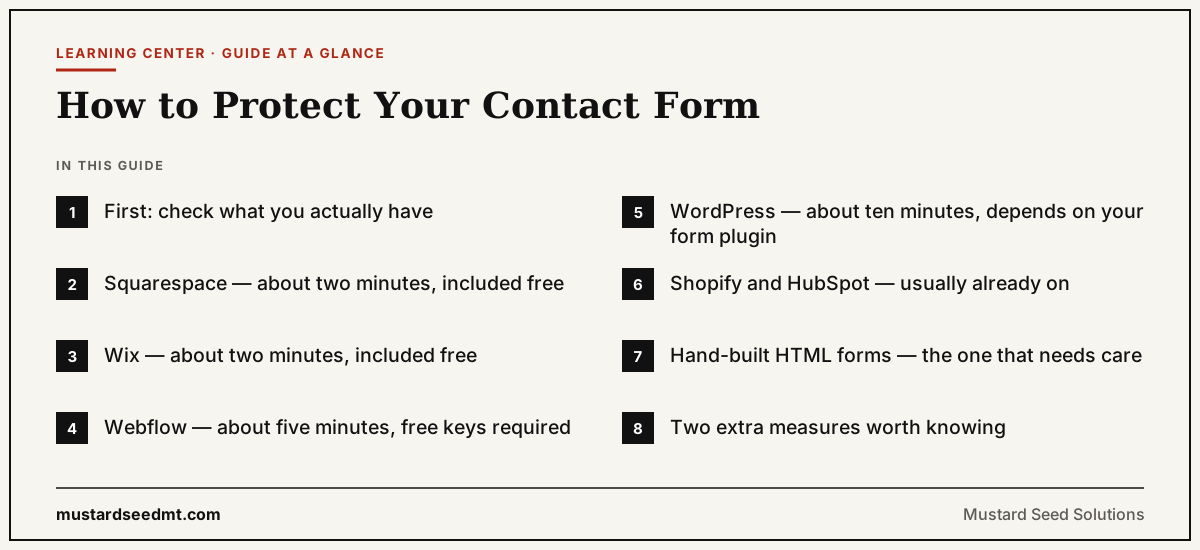
Zuerst: prüfen, was tatsächlich da ist
Überspringen Sie das nicht. Unsichtbarer Schutz sieht auf der eigenen Website genauso aus wie gar kein Schutz. Raten kostet in beide Richtungen Zeit — entweder Sie bauen eine zweite Prüfung ein, die Sie nicht brauchten, oder Sie halten sich für abgesichert, obwohl Sie es nicht sind.
Lassen Sie Ihre Adresse durch den kostenlosen Check laufen und springen Sie dann zu Ihrer Plattform.
Squarespace — etwa zwei Minuten, kostenlos enthalten
In jedem Squarespace-Tarif enthalten. Kein Code, kein Add-on, kein zusätzliches Konto.
- 01
Seite bearbeiten und auf den Formular-Block klicken.
- 02
Block-Einstellungen öffnen, dann den Reiter „Advanced“.
- 03
Den Schalter für reCAPTCHA bzw. Spam-Schutz aktivieren.
- 04
Speichern, veröffentlichen und sich selbst eine Testnachricht schicken.
Wix — etwa zwei Minuten, kostenlos enthalten
Wix-Formulare bringen ein CAPTCHA-Feld von Haus aus mit — dafür brauchen Sie weder eine App noch einen höheren Tarif.
- 01
Die Seite im Wix-Editor öffnen und das Formular auswählen.
- 02
Die Formular-Einstellungen öffnen.
- 03
Das CAPTCHA-Feld zum Formular hinzufügen.
- 04
Veröffentlichen und selbst eine Testanfrage abschicken.
Webflow — etwa fünf Minuten, kostenlose Schlüssel nötig
Die Komponente steckt bereits in Webflow; die kostenlosen reCAPTCHA-Schlüssel holen Sie sich in der Google-Konsole. Beim ersten Mal ein paar Minuten extra für das Anlegen der Schlüssel einplanen.
- 01
Das Formular im Designer auswählen.
- 02
Die Formular-Einstellungen im rechten Bereich öffnen.
- 03
Das reCAPTCHA-Element hinzufügen und Site-Key sowie Secret von Google einfügen.
- 04
Veröffentlichen und eine Testnachricht senden.
WordPress — etwa zehn Minuten, abhängig vom Formular-Plugin
WordPress ist die Plattform, bei der das wirklich variiert, weil das Formular auf ein halbes Dutzend Arten gebaut sein kann. Schritt 4 wiegt hier schwerer als anderswo: Anti-Spam-Plugins können zu streng sein, und ein Formular, das echte Anfragen stillschweigend verschluckt, ist schlimmer als der Spam vorher.
- 01
Herausfinden, welches Plugin das Formular gebaut hat — verbreitet sind Contact Form 7, WPForms, Gravity Forms und Elementor Forms.
- 02
Unter Plugins → Installieren ein passendes Anti-Spam-Plugin einrichten: Akismet passt fast immer, für Contact Form 7 gibt es kostenlose Turnstile-Plugins.
- 03
Aktivieren und die Einrichtung abschließen; dabei wird ein kostenloser API-Schlüssel abgefragt.
- 04
Sich selbst eine Testnachricht schicken und prüfen, ob sie weiterhin ankommt.
Shopify und HubSpot — meistens schon aktiv
Shopify setzt bei Kontaktformularen automatisch ein CAPTCHA ein; prüfen Sie unter Einstellungen → Checkout die Option für Google reCAPTCHA. Wenn Sie eine Formular-App eines Drittanbieters nutzen, aktivieren Sie den Schutz stattdessen dort.
HubSpot hat den Bot-Schutz im Formular-Editor unter „Optionen“ eingebaut, in allen Tarifen einschließlich der kostenlosen Version. Aktivieren und das Formular neu veröffentlichen.
In beiden Fällen geht es ums Bestätigen, nicht ums Hinzufügen. Eine zweite Prüfung obendrauf bringt nichts außer Reibung für echte Besucher.
Selbst gebaute HTML-Formulare — der Fall, der Sorgfalt braucht
Schritt 4 ist der, den viele auslassen — und ohne ihn ist die ganze Übung fast nur Dekoration. Ein Widget auf der Seite, dessen Token serverseitig niemand prüft, hält ein einfaches Skript auf und sonst nichts: Wer direkt an den Endpunkt Ihres Formulars sendet, spaziert daran vorbei.
Das Secret gehört nicht in den Quelltext Ihrer Seite. Es gehört in Ihre Serverkonfiguration oder in Umgebungsvariablen, niemals ins HTML.
- 01
Ein kostenloses Cloudflare-Konto anlegen. Für Turnstile müssen Sie weder Ihre Domain umziehen noch Ihr DNS ändern.
- 02
In Turnstile ein Widget für Ihre Domain anlegen. Sie erhalten einen Sitekey (öffentlich) und ein Secret (privat).
- 03
Das Widget-Snippet an der gewünschten Stelle in das HTML Ihres Formulars einfügen.
- 04
Im Code, der das Formular verarbeitet, den zurückgegebenen Token an Cloudflares siteverify-Endpunkt schicken und die Übermittlung ablehnen, wenn die Prüfung fehlschlägt.
Zwei zusätzliche Maßnahmen, die man kennen sollte
Beides lohnt sich nicht in Eigenbau, wenn Ihre Plattform bereits eine richtige Prüfung anbietet. Relevant sind sie vor allem bei eigenen Formularen — als Schicht unter Turnstile, nicht an dessen Stelle.
- Honeypot-Feld. Ein verstecktes Eingabefeld, das Menschen nie sehen und nie ausfüllen. Kommt es befüllt an, stammt die Übermittlung von einem Skript. Kostenlos, unsichtbar und eine nützliche zweite Ebene — aber kein Ersatz für eine echte Prüfung.
- Ausfüllzeit. Ein in unter einer Sekunde ausgefülltes Formular hat kein Mensch getippt. Als Hinweis zum Markieren brauchbar, allein aber nicht als harte Sperre — manche Leute fügen einen vorbereiteten Text ein und senden völlig legitim sehr schnell.
Nachdem Sie es eingeschaltet haben
Schicken Sie sich immer eine echte Testnachricht und prüfen Sie, ob sie dort ankommt, wo sie soll. Der teure Fehlerfall ist nicht durchkommender Spam, sondern ein Schutz, der still und leise echte Anfragen blockiert, während Sie alles für in Ordnung halten.
Und dann Geduld. Vorhandener Spam läuft über Wochen aus, statt am selben Tag aufzuhören, weil Ihre Adresse bereits auf Listen steht, die noch eine Weile erneut abgearbeitet werden.
Häufige Fragen
Was ist besser, reCAPTCHA oder Cloudflare Turnstile?
Für ein eigenes Formular ist Turnstile meist die bessere Wahl: kostenlos, datenschutzfreundlich und für die meisten Besucher unsichtbar. Bei einer gehosteten Plattform nehmen Sie, was eingebaut ist — die native Lösung geht deutlich seltener kaputt, und diese Verlässlichkeit wiegt schwerer als der Unterschied zwischen beiden.
Brauche ich für meine Website ein Cloudflare-Konto?
Nein. Turnstile funktioniert auf jeder Website, unabhängig vom Hosting, und Sie müssen weder Domain noch DNS zu Cloudflare umziehen. Ein kostenloses Konto brauchen Sie nur, um die Schlüssel zu erzeugen.
Woran erkenne ich, dass es funktioniert hat?
Schicken Sie zuerst eine Testnachricht und prüfen Sie, ob sie ankommt — das ist die wichtige Kontrolle. Danach den kostenlosen Formular-Check erneut laufen lassen: Ist jetzt eine erkannte Prüfung auf der Seite, wird sie gemeldet. Die Spam-Menge selbst geht erst über einige Wochen zurück.
Mein Formular stammt von einem Plugin, das ich nicht installiert habe. Was nun?
Schauen Sie im HTML des Formulars nach Hinweisen auf seine Herkunft oder in der Plugin-Liste nach etwas mit „Form“ im Namen. Wenn Sie es nicht feststellen können, ist das ein guter Punkt für ein Gespräch statt fürs Raten — eine falsche Änderung an einem aktiven Formular ist schnell gemacht und leicht zu übersehen.
Hält das jemanden davon ab, von Hand beleidigende Nachrichten zu schicken?
Nein. Bot-Prüfungen filtern Automatisierung, keine Menschen. Wer unbedingt etwas Unangenehmes in Ihr Formular tippen will, kommt weiterhin durch — das ist ein Moderationsthema, kein technisches.
Lieber nicht selbst machen?
Dreißig Minuten, Ihre Website, eine klare Antwort
Bringen Sie Ihre Website und Ihre Zugangsdaten mit. Wir aktivieren den passenden Schutz für Ihre Plattform, schicken eine Testanfrage als Nachweis, dass echte Nachrichten weiterhin ankommen, und ich weise Sie auf alles Weitere hin, was auf der Seite auffällt. Wenn es ein Zwei-Minuten-Schalter ist, sage ich Ihnen das.
Kostenlose 30 Minuten buchen