Dlaczego niezabezpieczony formularz kontaktowy po cichu kosztuje cię klientów
Większość właścicieli małych firm traktuje spam w formularzu jak uciążliwość, którą się po prostu kasuje. Prawdziwy koszt jest mniej widoczny i wyższy: kiedy formularz przestaje być wiarygodny, przestajesz go uważnie czytać, a zapytanie, które miało znaczenie, ląduje w koszu razem z resztą.
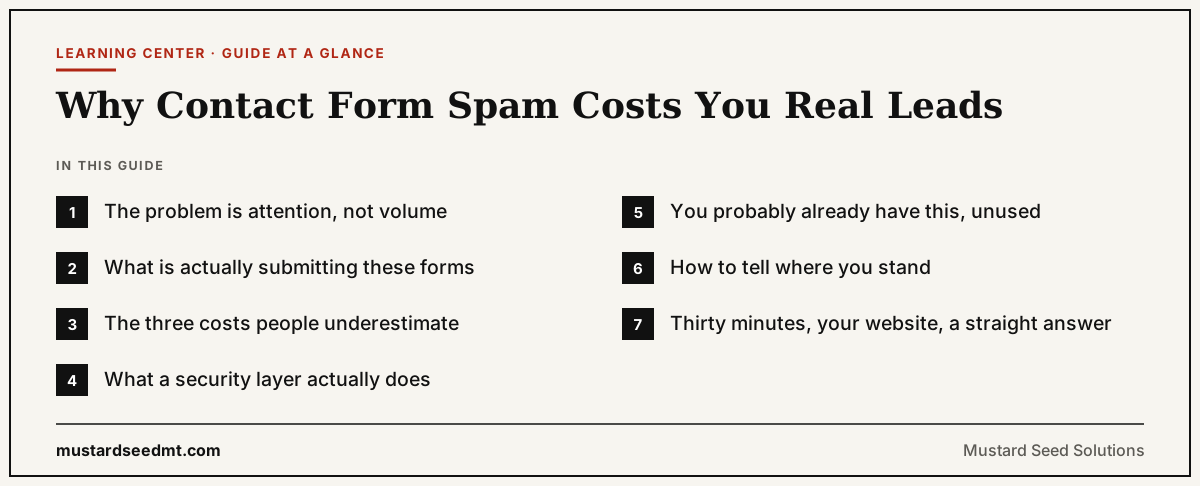
Problemem jest uwaga, a nie liczba wiadomości
Formularz, który dostaje cztery śmieciowe zgłoszenia dziennie, to nie awaria techniczna. Nic się nie zepsuło, nikt się nie włamał, strona działa dalej. Właśnie dlatego problem leży nierozwiązany miesiącami.
Zmienia się to, jak czytasz skrzynkę. Kiedy większość tego, co przychodzi, to śmieci, zaczynasz przeglądać po łebkach. Archiwizujesz hurtem. Zaglądasz rzadziej, bo zaglądanie nic nie daje. Gdy w końcu przychodzi prawdziwe zapytanie, trafia do kanału, któremu już nie ufasz — a błędu nie widać, bo nikt nie napisze ci, że wypełnił formularz i nigdy nie dostał odpowiedzi.
To warto zapamiętać: utraconego klienta nigdy nie zobaczysz. Nie ma dla niego logu błędów. Koszt widać jako cichą, niewyjaśnioną różnicę między ruchem na stronie a rozmowami, które faktycznie prowadzisz.
Kto naprawdę wypełnia te formularze
Prawie nic z tego nie jest wymierzone w ciebie. Automatyczne skrypty przeszukują sieć w poszukiwaniu każdego publicznego formularza i wypełniają wszystkie, masowo, bo każda próba nie kosztuje praktycznie nic. Twój formularz nie jest atakowany — jest zbierany razem z kilkuset tysiącami innych.
Ma to znaczenie dla rozwiązania. Nie bronisz się przed kimś, kto chce dostać się akurat na twoją stronę. Wystarczy, że będziesz trochę droższy do wypełnienia niż następny formularz na liście — to dużo niższa poprzeczka i powód, dla którego nawet skromne zabezpieczenie działa tak dobrze.
- Masowy spam. Oferty linkowania i SEO wysyłane do każdego formularza, jaki znajdzie crawler.
- Zbieranie adresów. Zgłoszenia, które mają sprawdzić, czy twój adres zwrotny jest prawdziwy i czytany.
- Phishing. Wiadomości udające prawdziwe zapytanie, żebyś kliknął link albo otworzył załącznik.
- Nadużycie zasobów. Jeśli formularz wysyła e-mail, SMS albo wywołuje API, każde zgłoszenie kosztuje cię pieniądze.
Trzy koszty, które ludzie lekceważą
- 01
Usunięcie prawdziwego zapytania. Najdroższy skutek i jedyny, o którym nigdy się nie dowiesz. Nikt nie odezwie się, żeby powiedzieć, że jego wiadomość została zignorowana — po prostu pójdzie do konkurencji.
- 02
Szkoda dla dostarczalności e-maili. Jeśli formularz wysyła automatyczną odpowiedź albo przekazuje wiadomości na listę dystrybucyjną, fala spamu sprawia, że twoja domena wysyła serię maili do adresów, które nigdy o nic nie prosiły. Jeśli zdarza się to często, cierpi dostarczanie twoich prawdziwych e-maili.
- 03
Zaufanie zespołu do kanału. Gdy ktoś uzna, że formularz kontaktowy jest bezwartościowy, przestaje go sprawdzać. Formularz dalej zbiera na stronie prawdziwe zapytania; po prostu nikt ich już nie czyta.
Co właściwie daje warstwa ochrony
Test antybotowy, taki jak Cloudflare Turnstile, Google reCAPTCHA czy hCaptcha, każe przeglądarce udowodnić, że jest prawdziwą przeglądarką, z której korzysta prawdziwy człowiek. Nowoczesne wersje są zwykle niewidoczne — większość prawdziwych odwiedzających nigdy nie widzi łamigłówki i niczego nie zauważa.
To filtr, a nie mur. Zdeterminowany człowiek nadal może wypełnić formularz i przysłać ci bzdury, i żaden test tego nie zatrzyma. Zatrzymuje za to automatyczny, masowy ruch, który stanowi prawie cały problem — i to on szkodzi twojej skrzynce.
Dwa uczciwe zastrzeżenia, bo zmieniają to, czego możesz się spodziewać. Po pierwsze, test działający tylko w przeglądarce da się obejść skryptem, który wysyła dane prosto do adresu obsługującego formularz, dlatego weryfikacja musi odbywać się także tam, gdzie formularz jest przetwarzany. Na platformach hostowanych jest to już zrobione. Po drugie, dodanie testu nie oczyści adresu, który już został zebrany — spodziewaj się, że istniejący spam będzie wygasał tygodniami, a nie zniknie z dnia na dzień.
Prawdopodobnie już to masz, tylko nie włączone
To zaskakuje wiele osób i jest powodem, dla którego ten artykuł nie kończy się ofertą sprzedażową. Squarespace, Wix, Webflow, Shopify i HubSpot mają ochronę formularzy przed spamem bez dopłaty w planach, za które zapewne już płacisz. Zwykle to jeden przełącznik w ustawieniach formularza, którego nikt nigdy nie włączył, bo nic w interfejsie nie mówi, że jest wyłączony.
Typowym wyjątkiem jest WordPress, bo wszystko zależy od tego, jak zbudowano formularz — ale i tam darmowe wtyczki pokrywają prawie każdy przypadek.
Prawdziwa praca jest węższa, niż branża chętnie przyznaje: formularze pisane ręcznie w HTML, własne backendy i sytuacje, w których ochrona musi być weryfikowana po stronie serwera, a nie tylko wyświetlana. Jeśli to twój przypadek, warto zrobić to porządnie. Jeśli nie, dzieli cię dziesięć minut od rozwiązania.
Jak sprawdzić, na czym stoisz
Nie zawsze da się to ocenić, patrząc na własną stronę. Niewidoczne testy są z założenia niewidoczne — brak łamigłówki niczego nie przesądza.
Nasz darmowy test formularza kontaktowego czyta publiczne strony, wypisuje znalezione formularze i informuje, czy jest na nich rozpoznawalny test antybotowy. Nigdy nie wysyła formularza i nigdy nie zapisuje tego, co piszą twoi odwiedzający. Jeśli niczego nie znajdzie, to punkt wyjścia do rozmowy, a nie werdykt: niektórych zabezpieczeń po prostu nie widać z zewnątrz.
Najczęstsze pytania
Czy spam w formularzu kontaktowym jest naprawdę groźny, czy tylko irytujący?
Najczęściej to problem uwagi, a nie bezpieczeństwa — niebezpieczeństwo polega na tym, że przestajesz czytać kanał, z którego korzystają prawdziwi klienci. Poza tym są dwa realne ryzyka: phishing udający zapytanie i szkoda dla dostarczalności, jeśli formularz wysyła automatyczne odpowiedzi albo przekazuje wiadomości na listę.
Czy CAPTCHA zmniejszy liczbę prawdziwych zapytań?
Nowoczesne, niewidoczne testy, takie jak Cloudflare Turnstile, nie są pokazywane większości prawdziwych odwiedzających, więc wpływ na prawdziwe zgłoszenia jest bardzo mały. Starsze łamigłówki w stylu „zaznacz wszystkie sygnalizatory” utrudniają wypełnienie — jeśli takiej używasz, przejście na test niewidoczny to zwykle lepszy ruch.
Czy muszę za coś płacić?
Zazwyczaj nie. Squarespace, Wix, Webflow, Shopify i HubSpot mają ochronę formularzy w planach, które już masz, a WordPress obsługują darmowe wtyczki. Cloudflare Turnstile jest darmowy także dla formularzy pisanych ręcznie. Koszt pojawia się zwykle dopiero wtedy, gdy ktoś musi to dla ciebie wdrożyć i sprawdzić.
Już dostaję spam. Czy włączenie ochrony zatrzyma go od razu?
Nie od razu. Test blokuje nowe automatyczne zgłoszenia, ale twój adres może już być na listach, z których boty będą jeszcze przez jakiś czas korzystać. Spodziewaj się wyraźnego spadku w ciągu kilku dni i resztek, które wygasną w ciągu kilku tygodni.
Czy boty spamowe potrafią obejść CAPTCHA?
Niektóre tak, zwłaszcza gdy test działa tylko w przeglądarce, a tam, gdzie formularz jest przetwarzany, nic go nie sprawdza. Dlatego ważna jest weryfikacja po stronie serwera. Wobec masowego spamu, który stanowi prawie całe realne nadużycie formularzy, dobrze skonfigurowany test jest bardzo skuteczny.
Nie wiesz, na czym stoisz?
Trzydzieści minut, twoja strona, jasna odpowiedź
Przynieś adres strony i dane logowania. Sprawdzimy, czy formularze są chronione, włączymy to, czego brakuje, i przetestujemy razem. Jeśli twoja platforma ma ochronę w cenie, pokażę ci przełącznik, a resztę czasu poświęcimy na coś bardziej przydatnego.
Umów bezpłatną 30-minutową rozmowę